本站支持IPv6

新闻中心
聚焦公司动态、行业前沿及权威公告,全景展示公司发展足迹与创新成果,传递品牌价值,邀您共同见证。
AI时代的攻击演进与传统防御体系的适应性挑战
2026年以来,多起人工智能驱动的网络攻击事件相继披露:意大利银行业因深度伪造语音与仿冒通讯账号损失合计逾1.2亿欧元;韩国七家金融机构被一名攻击者借助开源智能体框架在两周内攻破;拉美地区400余家银行与支付机构遭遇多智能体协同的批量渗透尝试。这些事件的共同特征是,攻击的执行与决策环节已由模型承担或深度参与,攻防的节奏与规模进入AI速度。
一、AI驱动攻击已形成五种典型形态
从公开披露的案例看,AI 对攻击的改造并未沿单一技术路线展开:有的完全绕过防护系统,有的则在系统内部把攻击速度推到人力难以跟上的程度。按攻击的着力点与执行方式划分,2024 年以来已形成五种相对独立的形态。
深度伪造冒充方面,2026年2月,意大利私人银行Fideuram时任董事长收到仿冒母公司首席执行官的即时通讯消息,并在一场语音克隆的电话确认后完成授权,9500万欧元流向境外账户。米兰检方调查显示,该事件未涉及对银行信息系统的入侵,电话中的声音来自对真实律师的克隆。同期,Banca Ifis与一家合作银行分别损失2400万欧元和200万欧元,三起事件合计1.21亿欧元。更早的Arup事件中,其财务人员在全员深度伪造的视频会议中被诱导转账2亿港币。
智能体自主渗透方面,2026年9月至10月,一名攻击者利用开源智能体渗透框架ARTEX串联多个大模型,自主完成侦察、漏洞利用与横向移动,两周内攻击七家韩国金融机构,其中新韩银行约2.5万名客户信息外泄。CrowdStrike的溯源分析认为,作案者为单独个人的可能性较高。
多智能体协同方面,安全厂商Straiker披露,犯罪团伙CyberCartel构建了名为CARLIY0S的协同攻击系统,由不同模型分工承担目标评估、情报采集与流程调度,基于开源框架PentAGI实现自动化,对拉美400余家银行与支付机构实施批量渗透尝试。400余家为目标数量而非全部被攻破,但其反映的攻击产能已具工业化特征。
智能体勒索方面,9月披露的JADEPUFFER事件中,AI智能体根据命令执行结果自主选择攻击路径、凭据获取方式与加密时机,相关报告未发现每一步操作均经人工批准的证据。
漏洞武器化方面,Fortinet 2026年全球威胁报告显示,CVE从公开到出现首次利用尝试的中位时间已缩短至18小时,而2025年这一数字为5至7天。
上述形态可以归为两类:一类不触碰目标系统的技术边界,直接作用于人的认知判断;另一类虽从技术入口进入,但侦察、利用与横向移动的全过程由模型驱动,速度与规模远超人力作业。无论哪一类,攻击的速度、规模与着力点都已由模型重塑,与传统防御体系的预设前提形成了系统性错位。
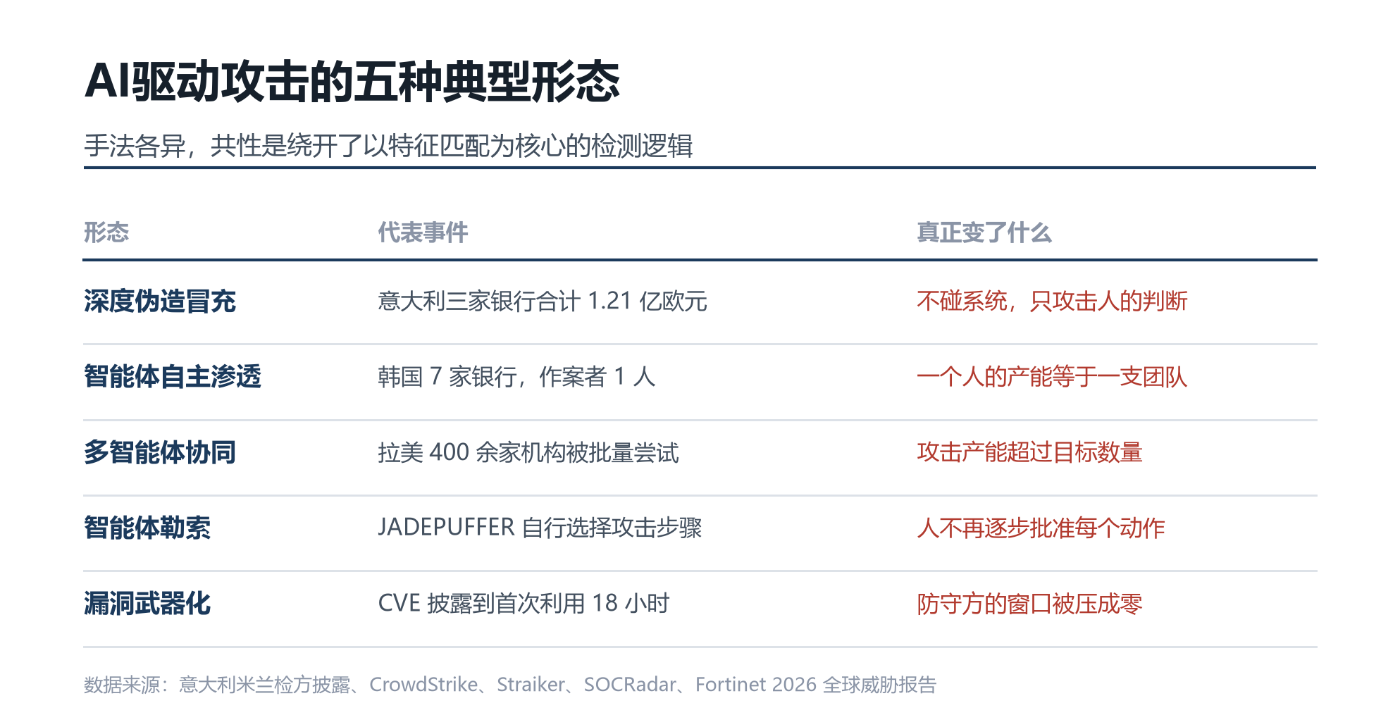
图1 AI驱动攻击的五种典型形态
攻防双方,已经不在同一个时间尺度上作战。
二、AI驱动攻击呈现四方面特征
五种形态的手法差异明显,但拆开来看,底层变化指向同一组方向:单位攻击的成本、过程判断的承担者、攻击的着力点,以及留给防御方的时间窗口。这四点构成了 AI 驱动攻击区别于传统攻击的基本特征:
攻击成本大幅下降。智能体框架的使用者无需具备漏洞利用代码的编写能力,攻击的边际成本趋近于零,精细化攻击得以从高价值目标扩展至大量中长尾目标。
攻击过程决策由模型承担。传统攻击中,攻击者需逐步研判每一步的执行结果;智能体化攻击中,人只需设定目标,路径规划与过程决策由模型完成,攻防节奏由人的反应速度转变为模型的推理速度。
攻击的着力点转向人的认知判断。前述银行业事件中,网络流量、登录行为与转账授权在技术层面均属正常,唯一的异常存在于人的判断环节。据相关统计,视频合成与语音克隆分别占伪造类欺诈的42.7%和21.9%,两者合计约三分之二。
攻防时间差趋于消失。Cogent Security对69,159个CVE的统计显示,漏洞从披露到出现可用利用代码的平均时间,已由2025年1月的125.3天缩短至2026年4月的0.5天,量级变化超过两个数量级。
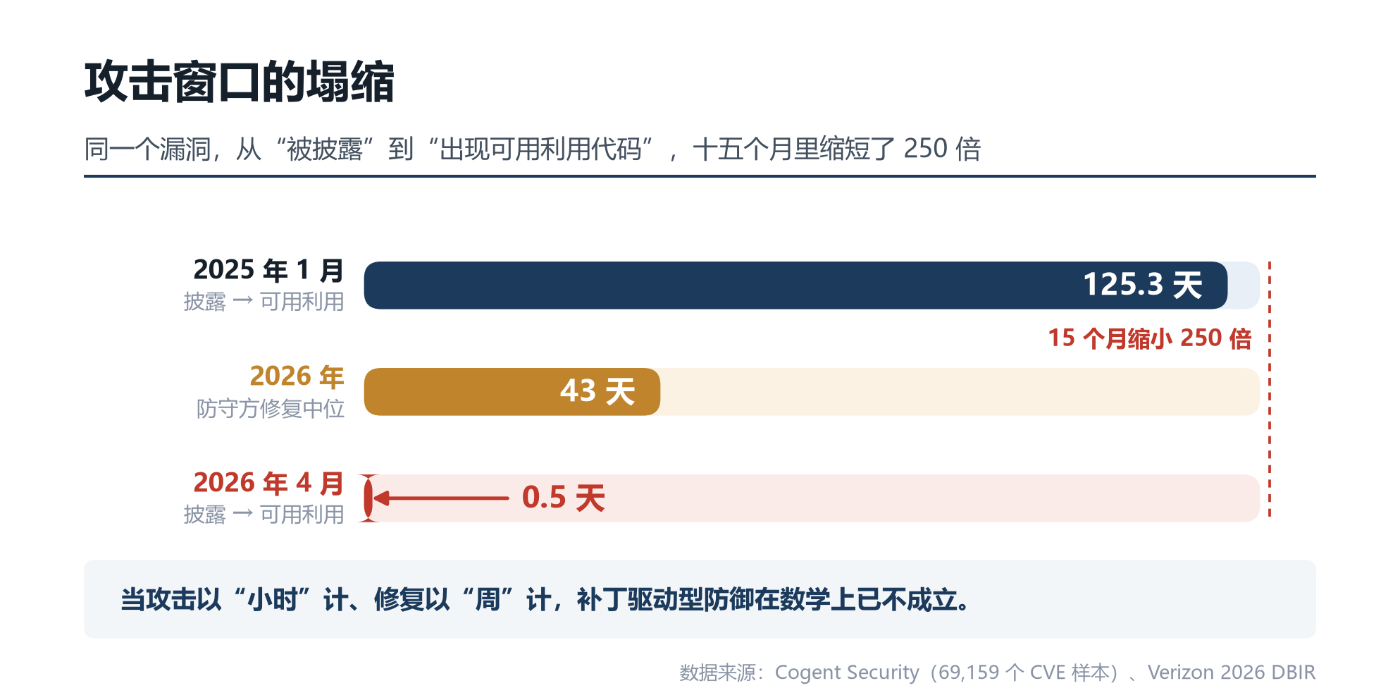
图2 攻击窗口的塌缩:披露至利用的时间与修复耗时处于不同量级
三、传统安全防护体系面临三重假设失效
传统网络安全防护体系建立在三个基本假设之上,这些假设在AI时代正同时失效。
一是“发现和利用漏洞属于稀缺技能”的假设失效。大模型显著降低了攻击的技术门槛,攻击能力从少数专业人员扩展至具备框架配置能力的普通行为者。
二是“存在防御缓冲窗口”的假设失效。补丁管理流程、变更窗口与应急响应预案,均以披露与利用之间存在数天至数周的缓冲为前提,而当前该窗口已压缩至小时级。与之相对,Verizon 2026年数据泄露调查报告显示,修复一个已被在野利用漏洞的中位耗时由32天升至43天,仅26%实现彻底修复。
三是“攻击者行为具有人类特征”的假设失效。智能体攻击具备并行、持续、可复制的特点,不受工作时间与精力约束。
假设失效之外,还有两个结构性问题需要正视。其一,检测对象发生偏移:传统检测以流量、文件、进程、命令行等技术痕迹为对象,深度伪造攻击在技术层面不留异常痕迹,唯一的异常存在于人的认知判断环节,而该环节并非安全设备的数据来源。其二,合规达标与实战对抗之间的差距显现:等保2.0、ISO/IEC 27002、NIST SP 800-53等经过长期验证的良好实践,管控维度覆盖资产、访问、漏洞、审计与供应链全链条,依然是必须执行的基础要求;但其回答的是“规定动作是否完成”,并不直接等同于对抗AI驱动攻击的实战能力。
面对AI驱动的攻击,传统网络安全防护体系已难以有效应对——问题不在执行力度,而在攻防赖以成立的前提正在改变。
四、AI时代防御体系:从静态防御转向以AI对抗AI
面对AI驱动的规模化攻击,防御体系需要从基于规则的静态防御,转向基于意图的动态对抗,构建以数据为驱动、以身份为边界、以自动化为底座的韧性安全体系,可从三个层面推进。
底层是身份与信任体系。近期事件表明,凭证、密钥与数字证书是攻击者窃取清单上的高频对象:CARLIY0S窃取的数据库中包含4张数字证书、20个JWT签名密钥与391个API密钥;印度CA机构eMudhra的8张中间CA证书因私钥随机性缺陷被整体吊销,涉事机构随后退出全球SSL/TLS业务。证书与密钥是身份信任的根基。
中间层是主动验证能力,即数字蓝军——一支常态化运行、以“打穿业务链路”为考核目标的进攻性力量:运用智能体执行攻击者的完整动作序列,批量识别逻辑缺陷、自动串联利用链、验证WAF与权限管控的有效性;同时将攻击面管理延伸至外包系统、第三方组件与边缘应用。韩国事件中,攻击的初始入口正是贷款进度查询、员工移动办公等边缘系统。
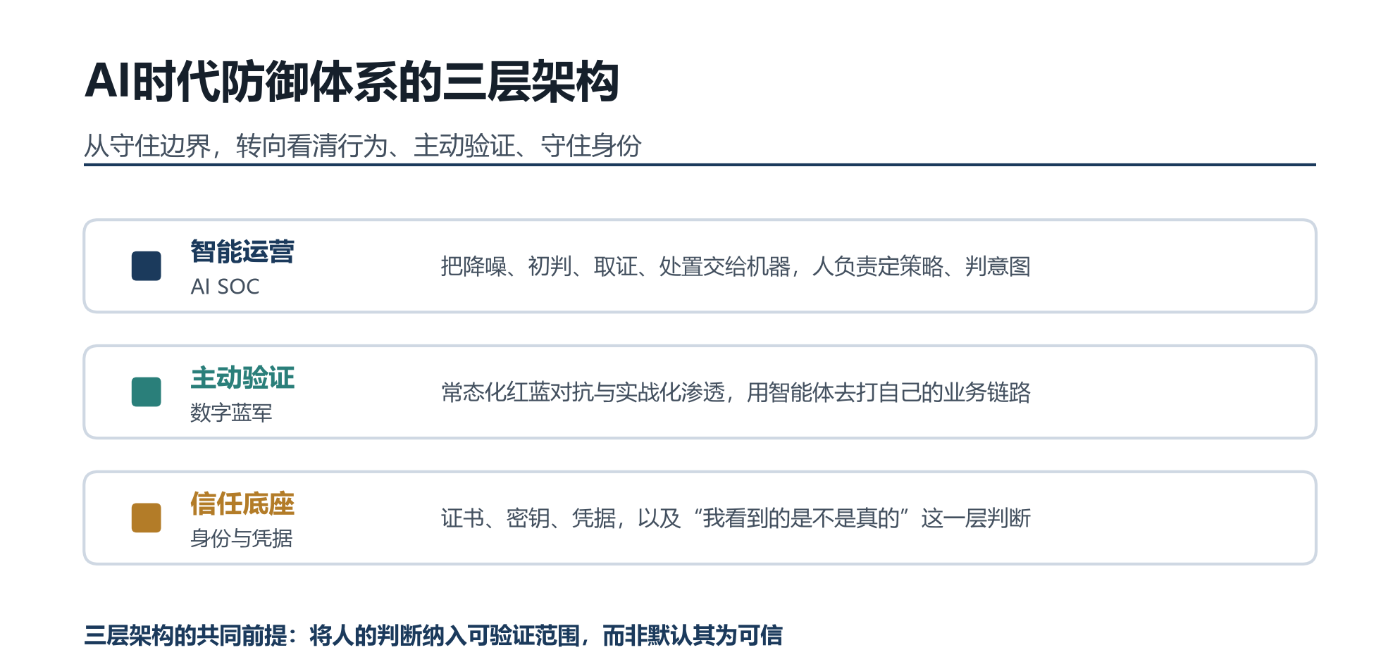
图3 AI时代防御体系的三层架构
上层是AI驱动的安全运营(AI SOC)。当前告警规模已远超人工处理能力,AI辅助钓鱼已占初始访问手段的70%以上。AI SOC的核心是将告警降噪与关联分析、事件初判与取证、处置编排三类工作交由机器完成,人的职责相应上移至策略制定、意图研判与责任决策;考核指标亦需在MTTD、MTTR之外,纳入告警准确率与自动化处置覆盖率。
五、结语
从近期事件看,传统的网络安全防护体系,已经难以独立应对AI时代的网络攻击。这不是既有体系执行不到位的问题,而是攻防的前提条件发生了变化:等保、密码应用、证书体系与访问控制等基础工作依然不可或缺,但其守住的是底线;在底线之上,攻击的AI工业化已经完成,防御体系的重构刻不容缓,行业需要建设以AI对抗AI的主动防御能力。
关于CFCA
中金金融认证中心(CFCA)作为国内领先的数字证书发行机构,长期从事金融行业安全检测,坚持独立第三方立场,可提供等级保护测评、渗透测试、代码审计、应用安全测试、数据安全风险评估、APP检测、大模型安全检测等服务,检测范围覆盖信息系统、移动应用与大模型应用。同时,针对文中所述的三层防线,我司将推出新一代的数字蓝军平台、威胁情报库、安全应急响应中心、安全智控中心、安全合规中心、资产测绘中心等AI时代的重构产品。支撑常态化实战对抗。
我们协助金融机构补齐安全短板、完成风险闭环。未来,CFCA将持续紧跟网络安全标准与监管动态,打磨安全检测能力,以第三方可信力量,守护金融数字业务安全稳定运行。
如您有网络安全检测、安全评估、大模型安全检测或AI网安智控服务平台相关需求,欢迎联系CFCA市场团队,我们将结合机构实际情况提供针对性方案建议。